BTC $80,562.56 -0.81%
ETH $2,326.10 -1.36%
BNB $742.73 -1.02%
XRP $1.28 -3.33%
SOL $100.44 -1.42%
TRX $0.3310 +0.47%
DOGE $0.0790 -0.23%
ADA $0.2020 -0.72%
BCH $286.61 +0.63%
LINK $11.64 +0.11%
HYPE $94.70 +17.04%
AAVE $132.43 -0.66%
SUI $0.9263 -1.05%
XLM $0.1693 -0.79%
ZEC $1,315.69 +2.48%
AAPL $350.34 +1.58%
AMZN $244.74 -3.46%
GOOGL $282.68 -12.97%
MSFT $528.47 -0.19%
META $627.58 +2.42%
NVDA $212.60 -2.19%
TSLA $404.76 +0.21%
SNDK $1,327.52 -5.05%
INTC $90.94 -4.38%
SPCX $143.12 -1.24%
MU $929.59 -4.79%
AMD $562.35 -2.23%

被盗

全部
文章
快讯

first_img 比特币钱包 Electrum 修复加费被盗漏洞

ChainCatcher 消息,比特币轻钱包 Electrum 于 10 月 24 日披露一种针对交易加费的恶意服务器攻击,并在 4.8.3 版本中修复,对应 GitHub 安全公告 GHSA-6jp4-8v48-cc5v。用户对交易做常规加费时,可能把资金签给攻击者。开发者称,起因是用户报告在签署加费后损失资金。两份报告结果不同:一人广播付款后发现钱包历史中的交易被替换,并称原付款未进入比特币点对点网络、被服务器扣留;另一人 Raju-K12 对替换后的交易加费并损失资金。攻击中,恶意服务器扣留客户端广播的新交易,并在历史中放入一笔冲突交易,把原输出换成攻击者地址。该替换交易当时签名无效,但轻客户端展示未确认交易前未核对这些签名;用户通过 RBF 手动加费并签名后,攻击者收款生效。两人均称攻击者地址与合法收款地址末四位相同。公告未公布被盗金额、交易标识或攻击者地址。补丁对应提交 90fe308,在把内存池交易写入本地历史前,核对该钱包自有输入的签名,但不覆盖钱包外地址的输入,也不做完整共识验证。公告建议未升级用户在每次签名时核对输出地址与金额;连接自有或可信服务器的客户端不受此攻击影响。时间线上,10 月 11 日首次私下披露,10 月 18 日收到加费损失报告,修复版本于 10 月 23 日打标签,二进制与公开披露在 10 月 24 日。

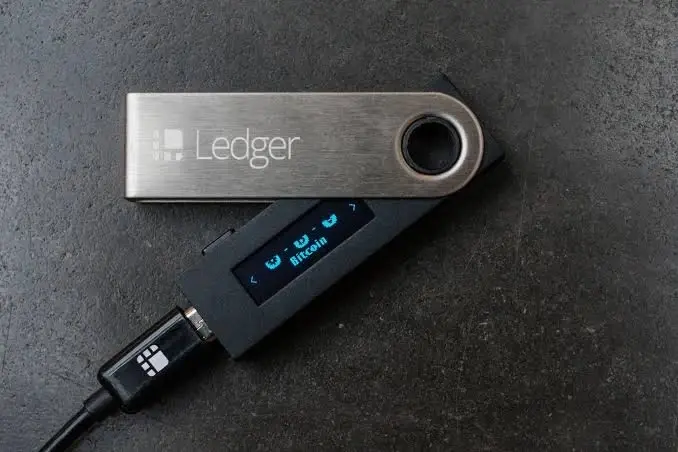
Ledger 今日被盗事件为其最大规模安全事件,假应用曾致 950 万美元被盗

ChainCatcher 消息,硬件钱包厂商 Ledger 今日再次出现安全事件,第三方安全机构估算本次损失接近 9000 万美元。Ledger 正在调查与东南亚授权经销商 CryptoBilis 售出设备相关的资金损失,并已要求该经销商暂停销售与发货,建议近 90 天内通过该渠道购买设备的用户谨慎操作或转移资产。事件原因尚未最终确认,疑似涉及供应链或设备篡改风险。 Ledger 历史主要攻击与资金损失相关事件包括: 2018 年,早期硬件与供应链研究漏洞集中出现。安全研究员演示了 Nano S 出厂前被篡改的可能性,以及 MCU bootloader 绕过、隔离漏洞、比特币找零地址注入等问题。Ledger 陆续发布安全公告并完成修复,相关问题多属于研究级漏洞或需要物理接触设备才能利用。 2020 年,Ledger 发生大规模客户数据泄露。攻击者通过第三方 API 密钥及 Shopify 相关漏洞获取电商与营销数据库,超过 100 万封邮箱及约 27.2 万至 29.2 万条客户详细记录,包括姓名、地址和电话等信息被公开。硬件与私钥未受影响,但该事件引发了长期的钓鱼、社会工程及伪造官方信件诈骗。 2023 年 12 月,Ledger Connect Kit 遭遇供应链攻击。前员工遭遇钓鱼攻击后,NPMJS 账号被控制,攻击者发布恶意版本 Connect Kit,向依赖该库的 DApp 注入恶意代码,诱导用户签署盗币交易。攻击活跃窗口约 2 小时,损失约 48 万至 60 万美元。硬件与 Ledger Live 本身未直接遭到攻破。 2026 年 1 月,第三方 Global-e 订单数据泄露。支付与物流合作方系统遭未授权访问,部分 Ledger.com 订单相关信息,包括姓名、地址和联系方式等被暴露。Ledger 自身系统与私钥未受影响,但钓鱼风险再次上升。 2026 年 4 月,App Store 出现假冒 Ledger Live 应用诈骗。该仿冒应用上架约一周,诱骗用户输入助记词,超过 50 名受害者损失约 950 万美元,涉及多条区块链。苹果随后将其下架,Ledger 强调不会索要 24 词助记词。 2026 年 8 月,Ledger 披露以太坊应用签名相关漏洞,包括命令交错导致显示内容与签名参数不同步、Clear-signing 绕过等问题。漏洞需要恶意主机配合,Ledger 称暂无实际用户遭利用的证据,相关问题已在新版本中修复。 2026 年 10 月 9 日,与 CryptoBilis 经销商相关的大规模钱包清空事件发生,预估损失接近 9000 万美元。Ledger 正在调查,事件疑似涉及针对单一渠道的供应链或设备篡改攻击。官方已暂停销售,并建议相关用户迁移资产。
app_icon
ChainCatcher 与创新者共建Web3世界